


Standardiserad hardening och säkra baselines
Tydligt & konsekvent
Inkonsekventa inställningar och historiska undantag är en av de vanligaste orsakerna till säkerhetsbrister. Med tiden växer miljöer ofta organiskt och justeringar görs vid behov men sällan enligt en samlad modell.
Vår säkerhetsstandard bygger därför på tydliga, standardiserade säkerhetsbaslinjer anpassade efter roll, funktion och risknivå.
Våra grundprinciper
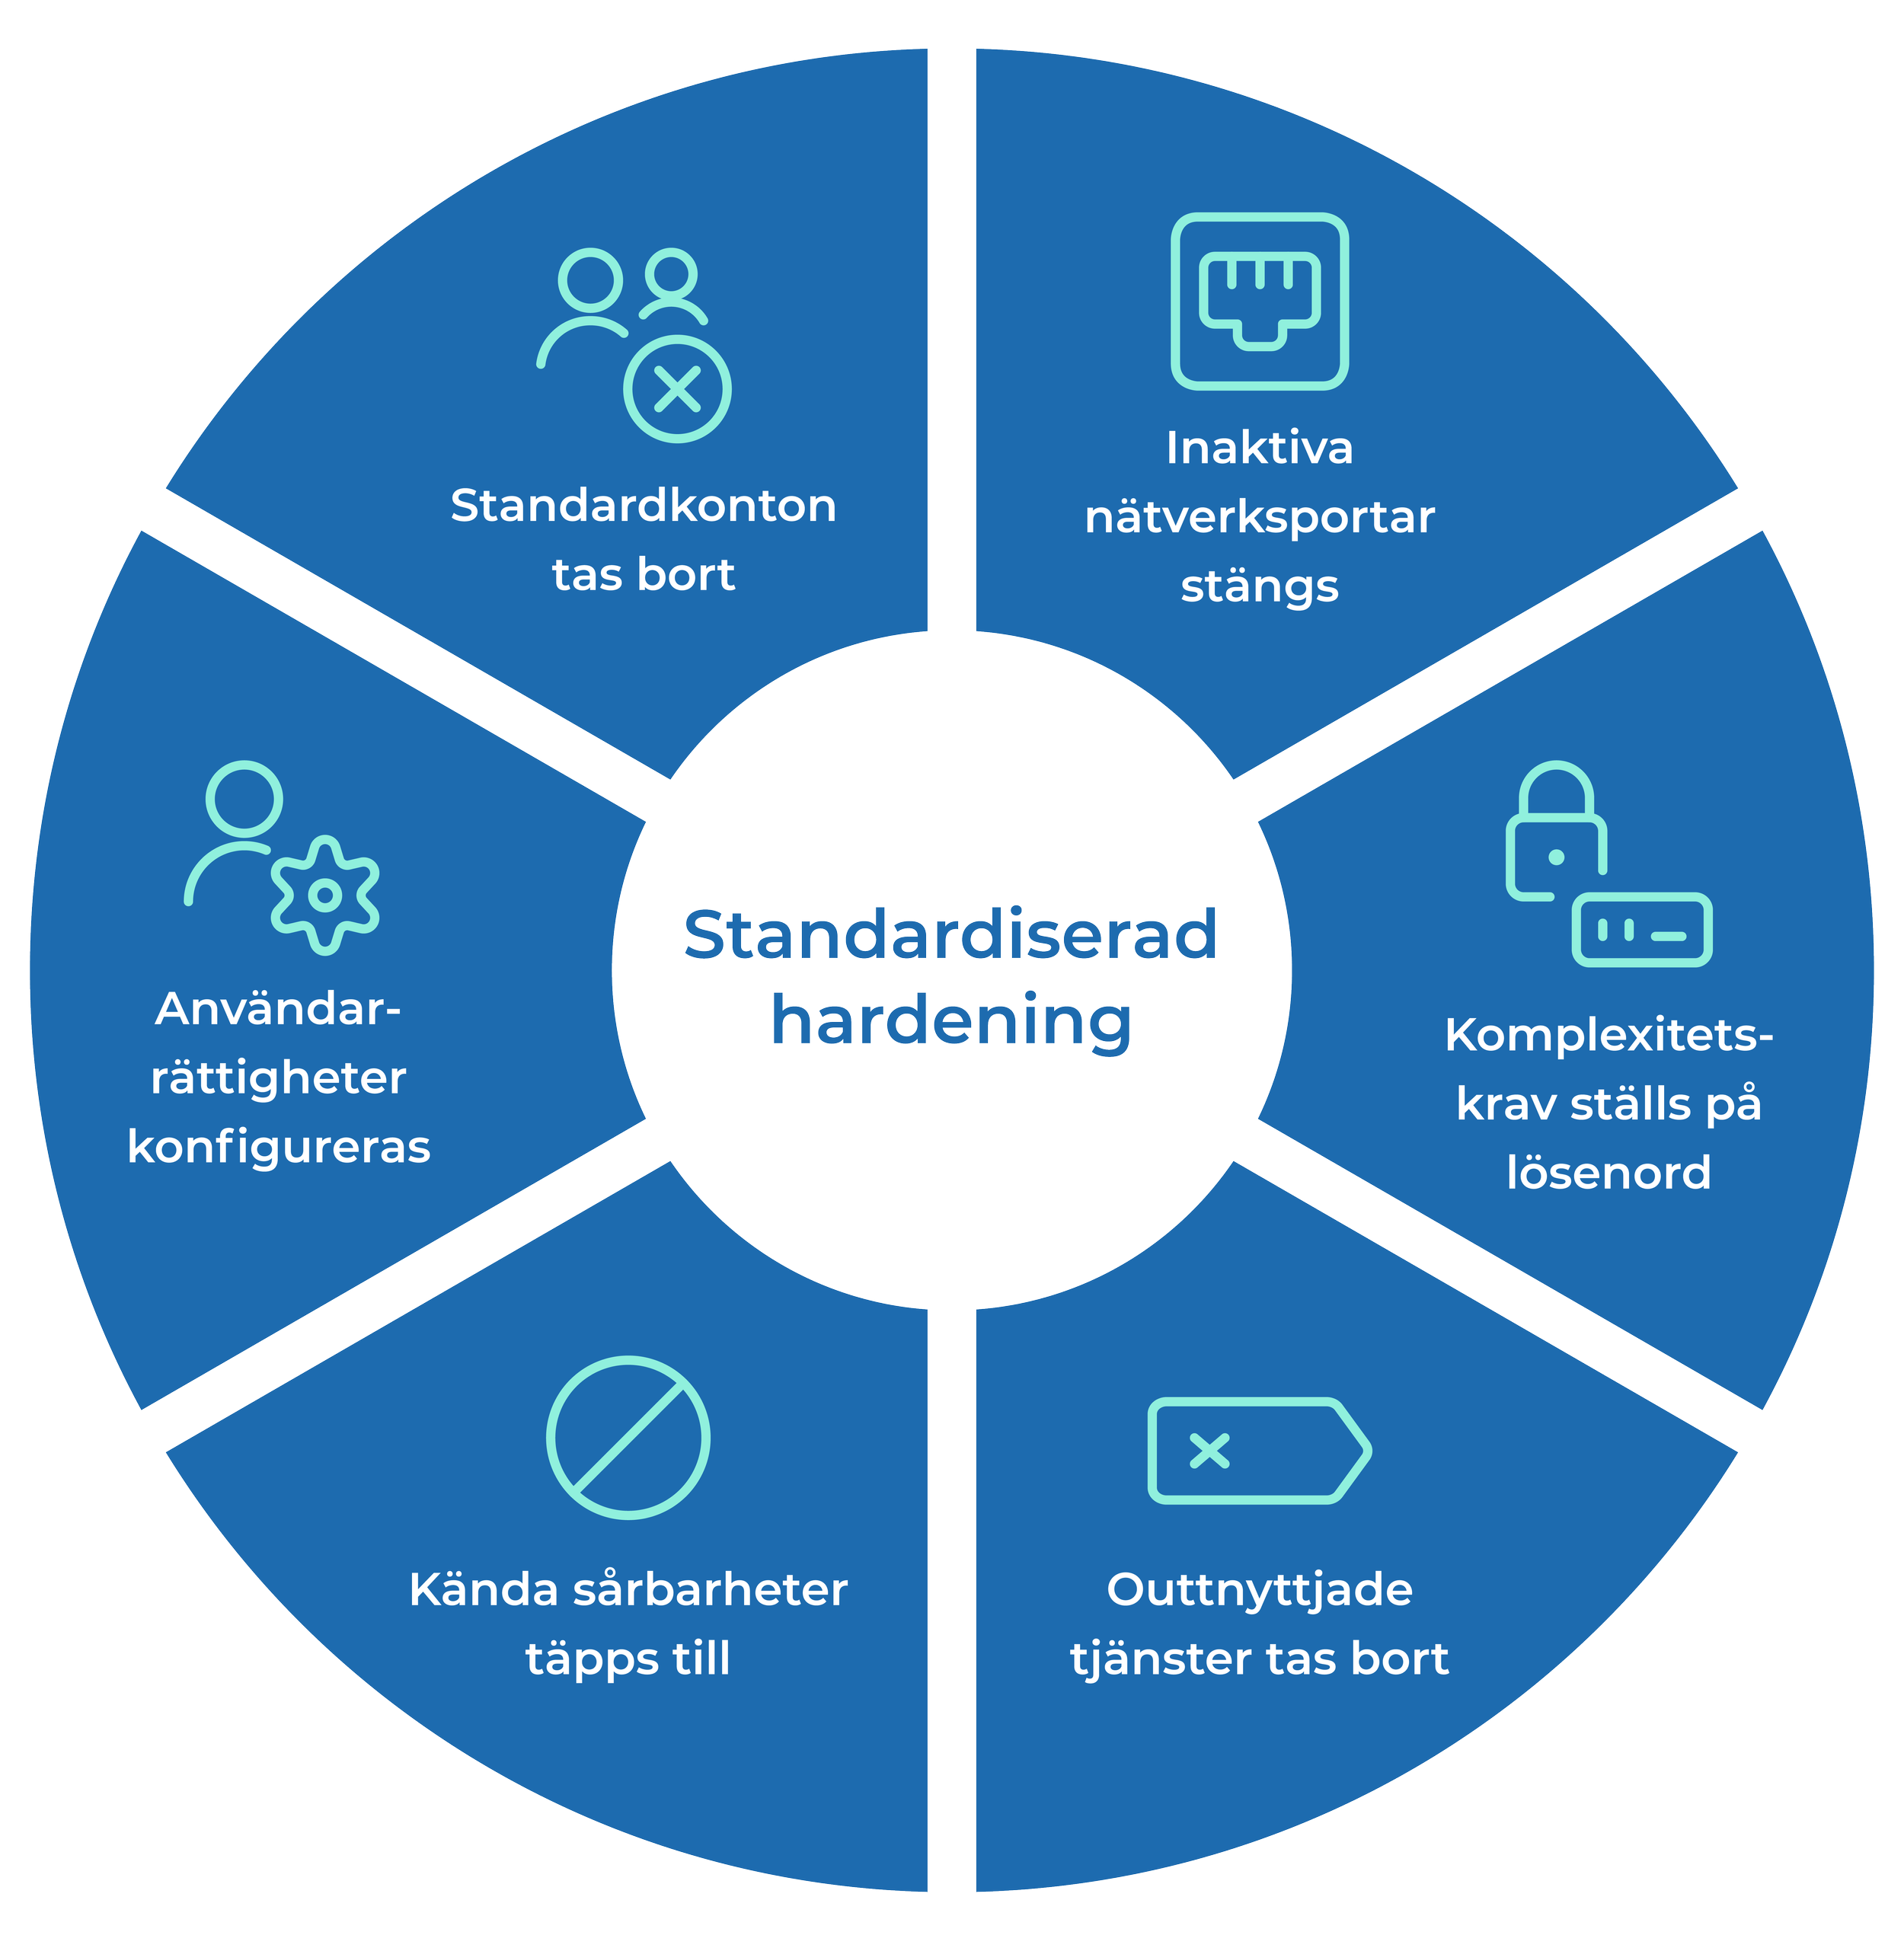
Vi har grundprinciper som vi alltid utgår ifrån. Syftet är inte maximal låsning utan kontrollerad enhetlighet. Det gör skyddet lättare att förvalta, granska och förbättra, även när verksamheten förändras. Det här är vad vår hardening baseras på.
-
System och plattformar ska vara säkra som standard, inte beroende av manuella speciallösningar.
-
Vi utgår från etablerade ramverk, exempelvis CIS och NCSC, anpassade efter miljö och användning.
-
Funktionalitet aktiveras medvetet – inte av misstag.
-
Undantag tillåts när det behövs, men ska alltid vara kända, dokumenterade och möjliga att följa upp.
Standardiserad hardening i praktiken
Security Onion-modellen
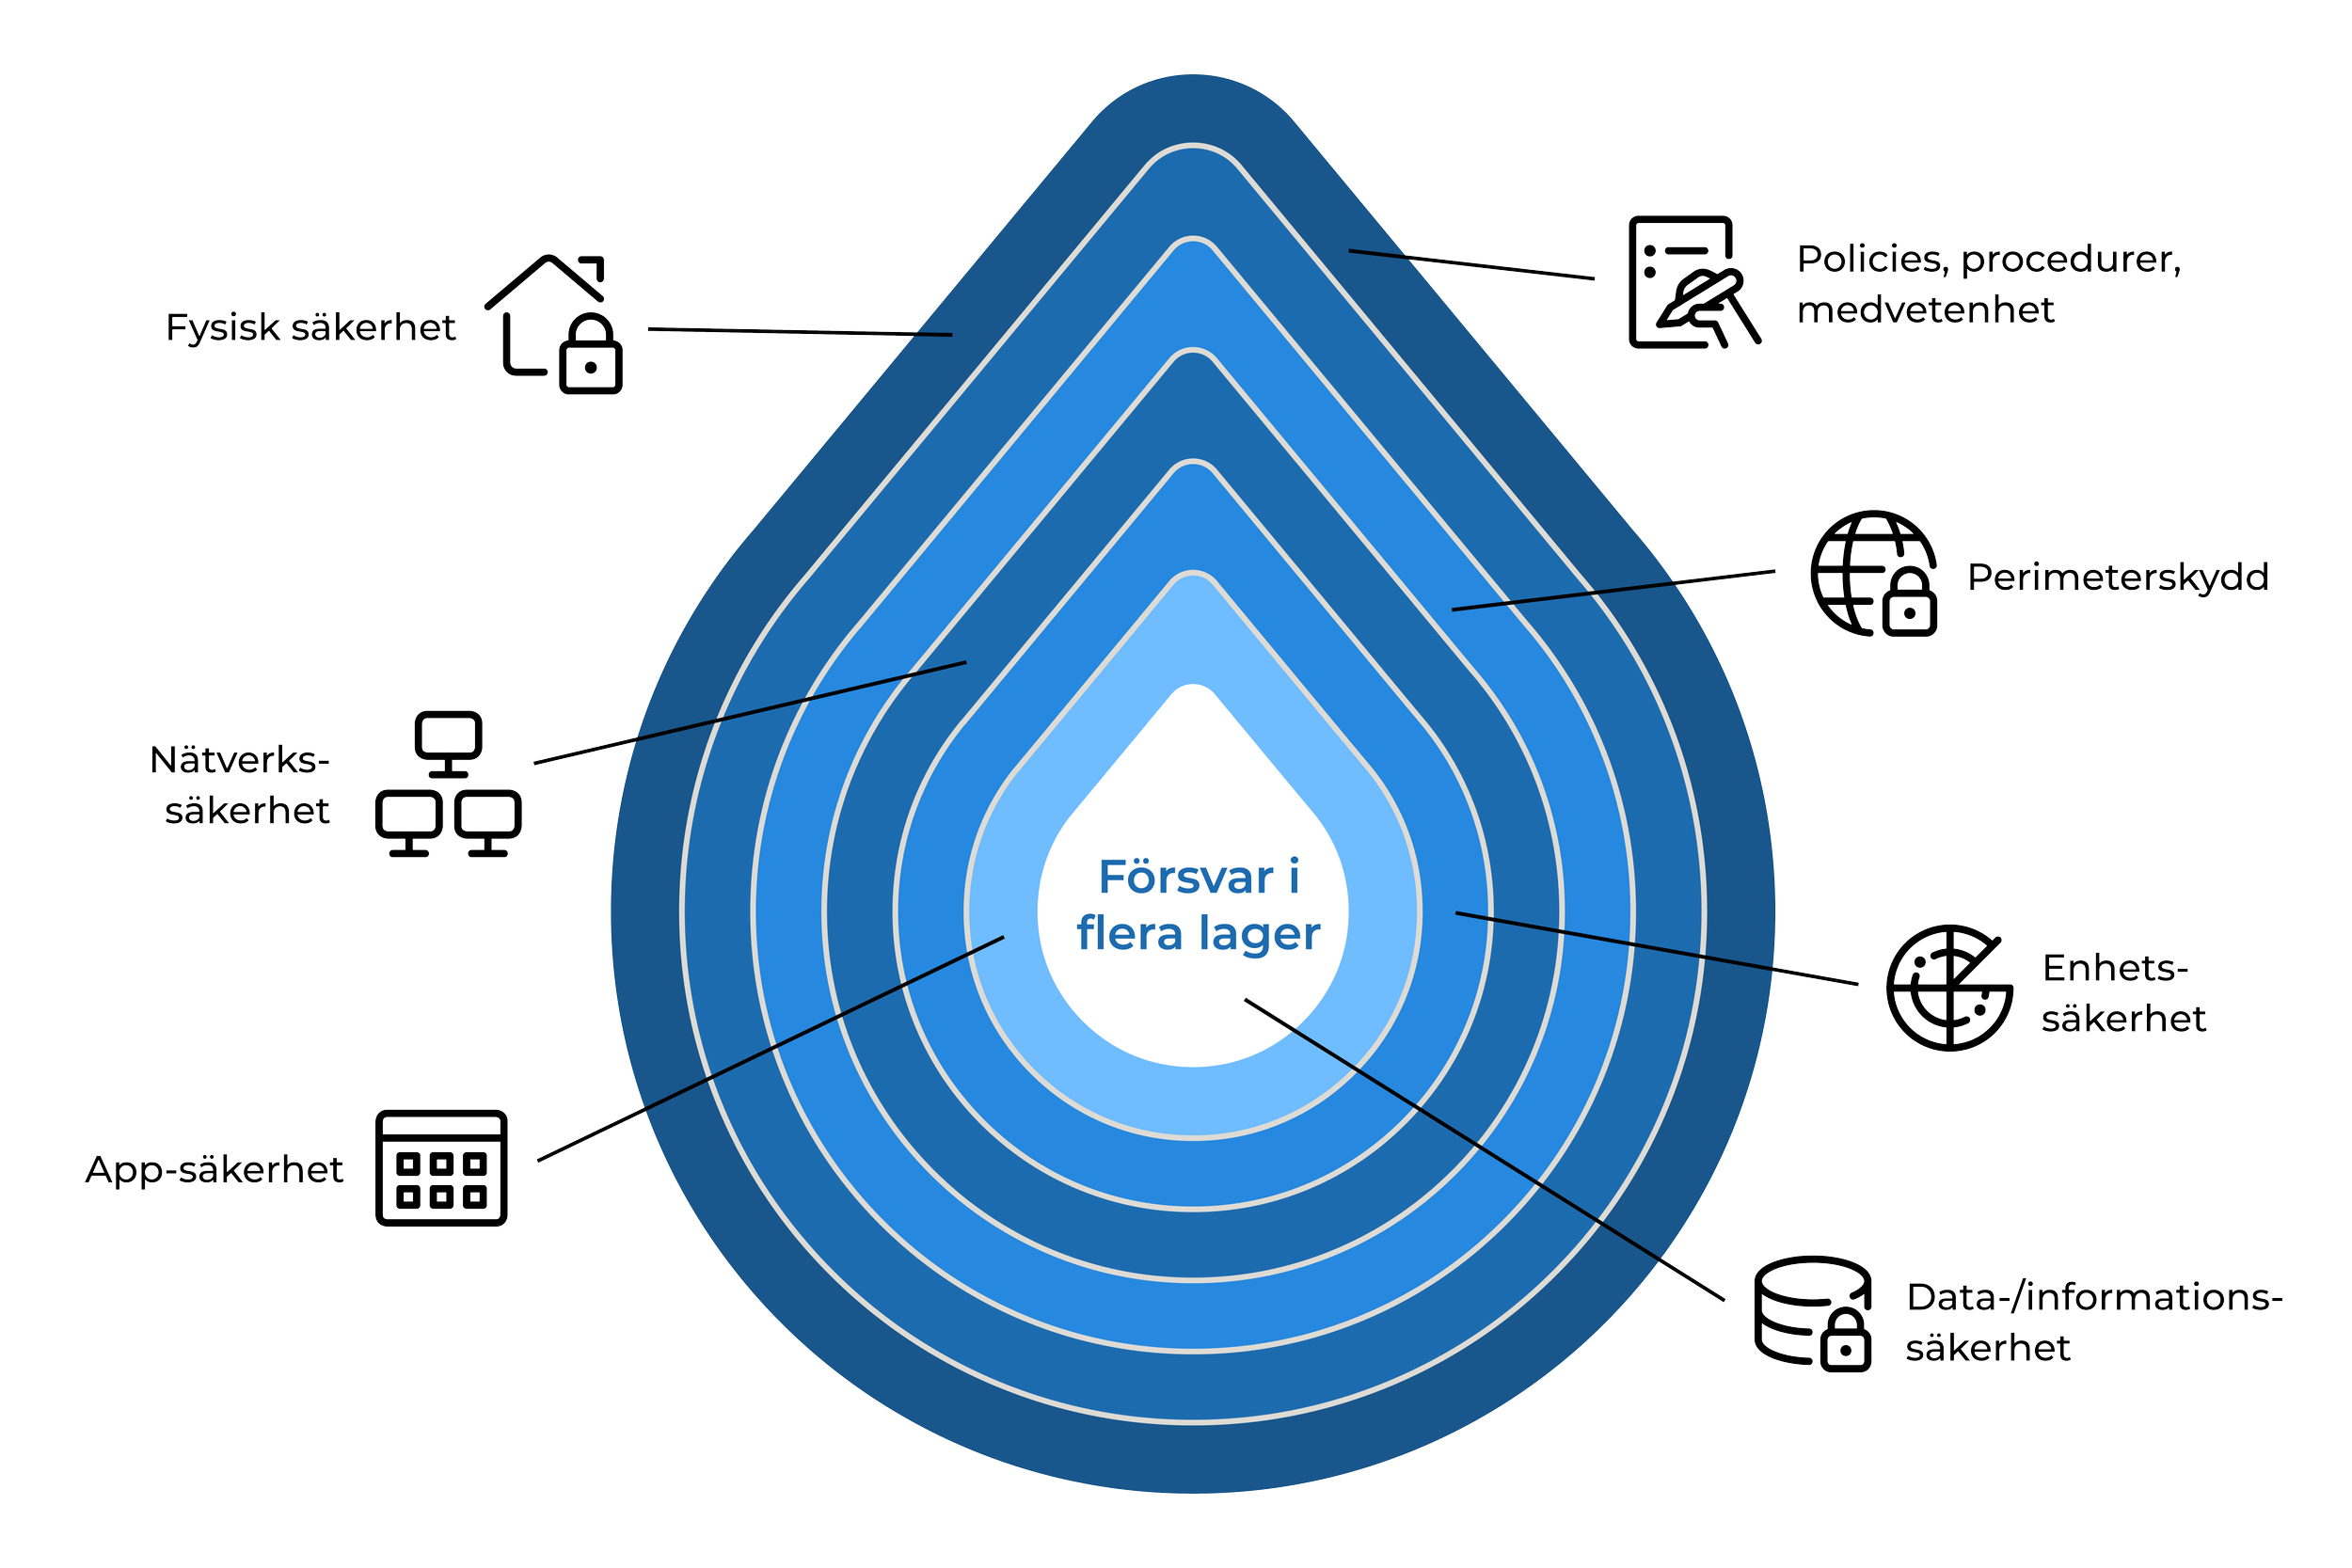
För att ert företag ska vara ordentligt skyddat bör er IT-säkerhet bestå av flera skyddslager kring era viktiga system och data. Detta säkerhetsupplägg förklaras enklast med hjälp av liknelsen av skalen på en lök. Om ett “skal” försvinner (går ner eller blir penetrerat) är tanken att nästa ska försvåra, fördröja eller stoppa en attack.
Standardiserad hardening & våra säkerhetspaket
Shelter
Grundläggande säkerhetsbaseline som minskar de vanligaste riskerna
Bastion
Standardiserad hardening enligt fast och dokumenterad modell
Sanctuary
Full baseline‑styrning med kontinuerlig uppföljning och hantering av avvikelser
Skillnaden mellan paketen ligger i hur långt styrningen går och hur operativt den följs upp.